
اطلاعات مسافران شرکت هواپیمایی سنگاپور هک شد؛ گسترش رخنه امنیتی در ایرلاینها
اطلاعات مسافران شرکت هواپیمایی سنگاپور هک شد؛ گسترش رخنه امنیتی در ایرلاینها
اطلاعات بیش از ۲۰۰ هزار رزرو پرواز در سراسر جهان در پی نفوذ سایبری به شرکت ارائهدهنده ی نرمافزار آمادئوس فاش شد.
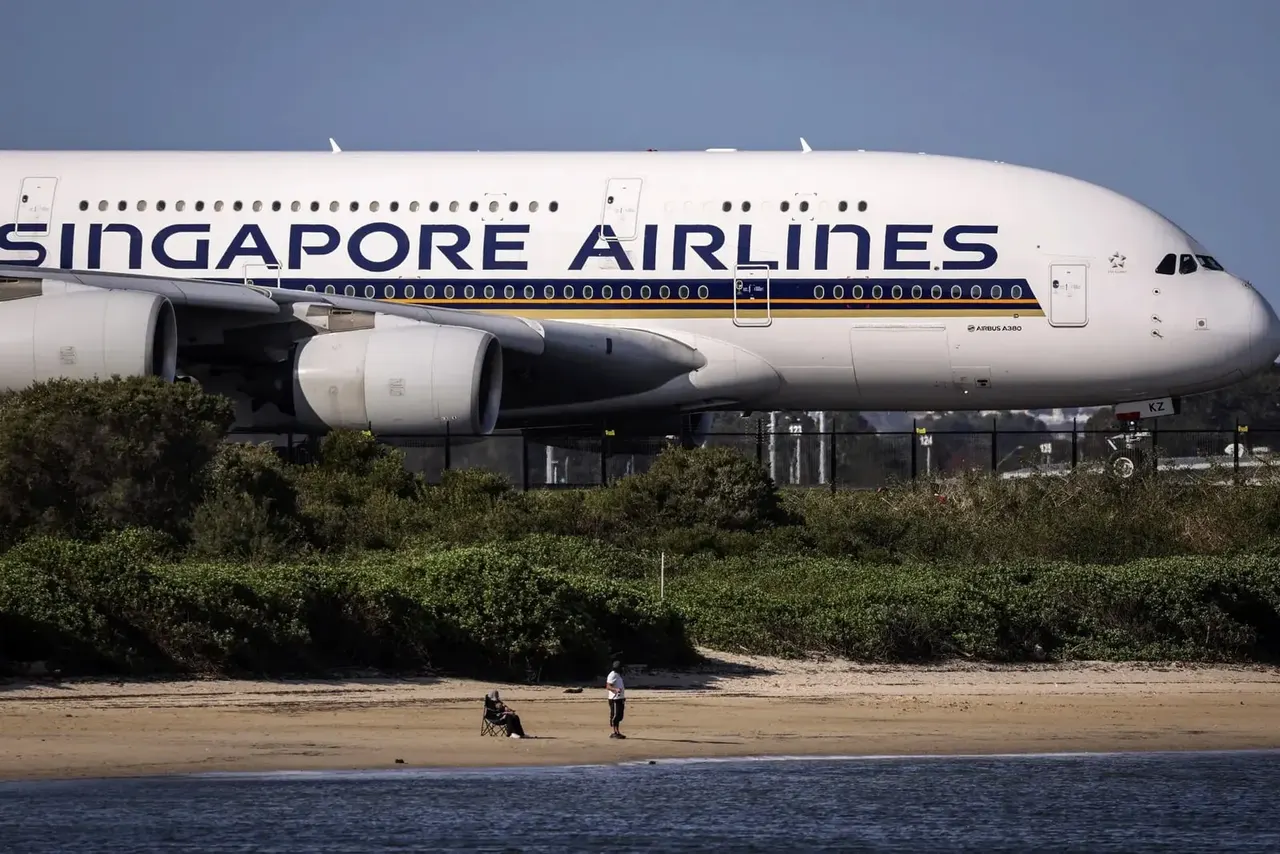
شرکت سنگاپور ایرلاینز به جمع خطوط هوایی متأثر از رخنه به سامانههای اطلاعاتی یکی از اصلیترین تامینکنندگان نرمافزاری صنعت هوانوردی پیوست. با افزودهشدن دادههای این پروازها، مجموع رزروهای بهسرقترفته در سطح بینالمللی از مرز ۲۰۰ هزار مورد عبور کرد.
به گزارش بلومبرگ، هکرها توانستهاند به مشخصات پروازی نزدیک به ۴۶ هزار رزرو متعلق به سنگاپور ایرلاینز که روی سرورهای Amadeus IT Group SA نگهداری میشد دست یابند.
طبق بیانیه ی این سنگاپور ایرلاین، سرورهای بومی شرکت مستقیما هک نشدهاند و نفوذگران تنها به زیرساختهای تامینکننده ی نرمافزاری نفوذ کردند که ارتباط میان صدها شرکت هوایی و سامانههای فروش بلیت را برقرار میسازد. اطلاعات بهدستآمده شامل نام مسافران و برنامه ی دقیق سفرهای هوایی است.
سنگاپور ایرلاینز تنها قربانی ماجرا به شمار نمیرود و خطوط متعددی که بیشتر در منطقه ی آسیا فعالیت دارند از رویدادهای مشابه خبر دادند. ژاپن ایرلاینز دسترسی غیرمجاز به اطلاعات ۹۲ هزار رزرو را تأیید کرد و خطوط هوایی کتی پاسیفیک نیز از افشای ۵۳ هزار برنامه ی سفر مسافران خبر داد. همچنین شرکتهای دیگری از جمله ANA Holdings، کورین ایر و شرکت تفریحی اروپایی کندور با این رخنه مواجه شدهاند.
گزارشهای منتشرشده از خطوط آسیبدیده نشان میدهد که بازه ی زمانی دسترسی غیرمجاز به سامانههای مذکور از اواسط ۲۰۲۳ تا سپتامبر ۲۰۲۶ (شهریور و مهر) کشیده شده بود و ابعادش بخش گستردهای از اطلاعات لجستیکی هوانوردی را تحت تأثیر قرار داده است.