
هکرهای روسی به یخچالهای خون در فرانسه حمله کردند؛ هشدار درباره امنیت پایین سیستمهای متصل
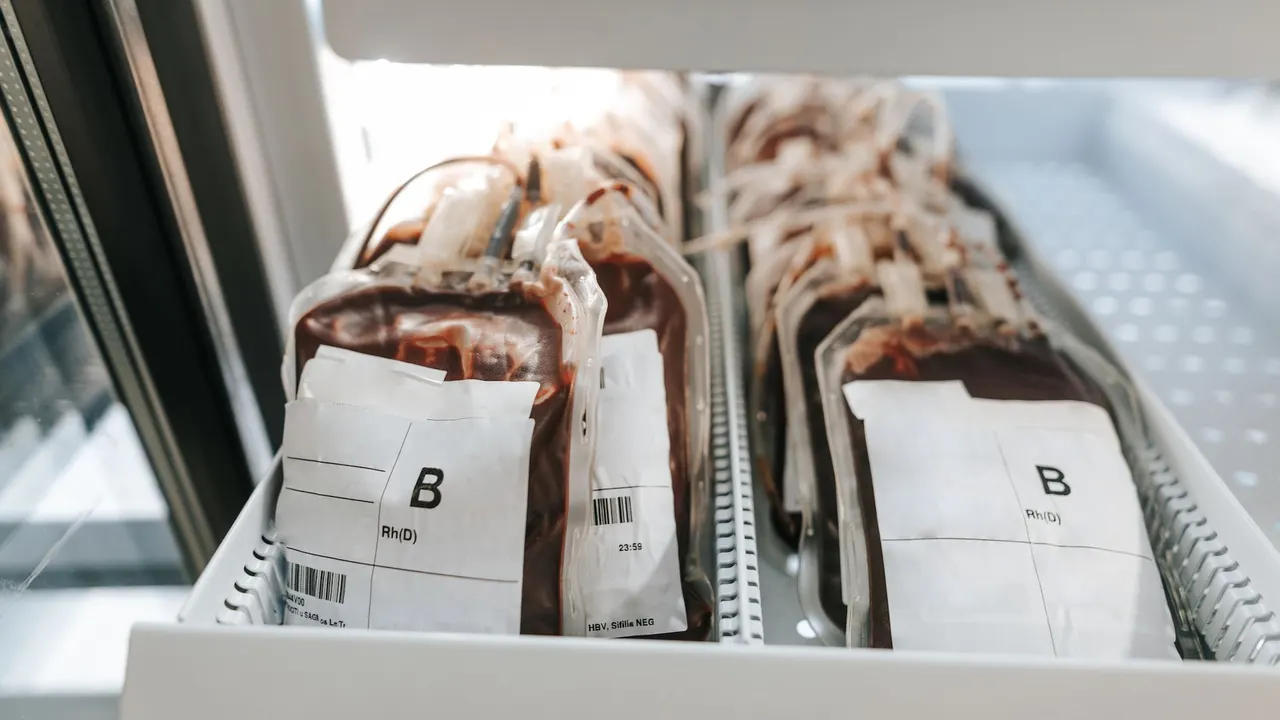
پس از حملات اخیر به یخچالهای سوپرمارکتها، اکنون یخچالهای سازمان انتقال خون فرانسه نیز هدف حملات سایبری قرار گرفتهاند. اگرچه هیچ ماده زیستی آسیب ندید، اما این حادثه ضعفهای امنیتی جدی در سیستمهای مانیتورینگ متصل به اینترنت را دوباره برجسته کرده است.
حملات سایبری به تجهیزات خنککننده در اروپا ادامه دارد. پس از حملات مکرر به یخچالهای سوپرمارکتها، موج جدیدی از نفوذ سایبری واحدهای نگهداری خون در سازمان انتقال خون فرانسه (EFS) را هدف قرار داد. خوشبختانه سیستمهای هشدار EFS فعال شدند و کارکنان توانستند مواد را به محل امن منتقل کنند، بنابراین خسارت جدی به ذخایر خونی وارد نشد.
وزارت بهداشت فرانسه اعلام کرد که وضعیت تحت کنترل است. به نظر میرسد منشأ این نفوذ، یک تأمینکننده تجهیزات به نام Coolworld بوده که از نرمافزارهای مانیتورینگ از راه دور استفاده میکند. گروه هکری Noname057(16) مسئولیت این حملات را بر عهده گرفته و ادعا کرده هدفش افشای ضعفهای امنیتی است. بررسیها نشان میدهد بسیاری از این دستگاهها به دلیل پیکربندی ضعیف (مانند در دسترس بودن در شبکه عمومی) بهراحتی قابل نفوذ هستند.
این رویداد بار دیگر نشان داد که برخلاف تصور عموم، بسیاری از این حملات توسط هوش مصنوعی انجام نمیشود، بلکه نتیجه بیتوجهی به اصول اولیه امنیت سایبری و وجود بدهیهای فنی است. شرکتهای سازنده کنترلرها، از جمله Danfoss و Copeland/Dixell، اکنون با انتشار بولتنهای امنیتی، استفاده از شبکه خصوصی مجازی (VPN) و فایروالهای سختگیرانه را برای جلوگیری از دسترسی مستقیم به اینترنت توصیه کردهاند.
گزارش فارسی این خبر با کمک هوش مصنوعی و فقط بر اساس اطلاعات منتشرشده در منبع تهیه شده است.