
ریکرول کردن پرینتر سهبعدی Prusa با آسیبپذیری RCE و ۲۳ باگ حیاتی
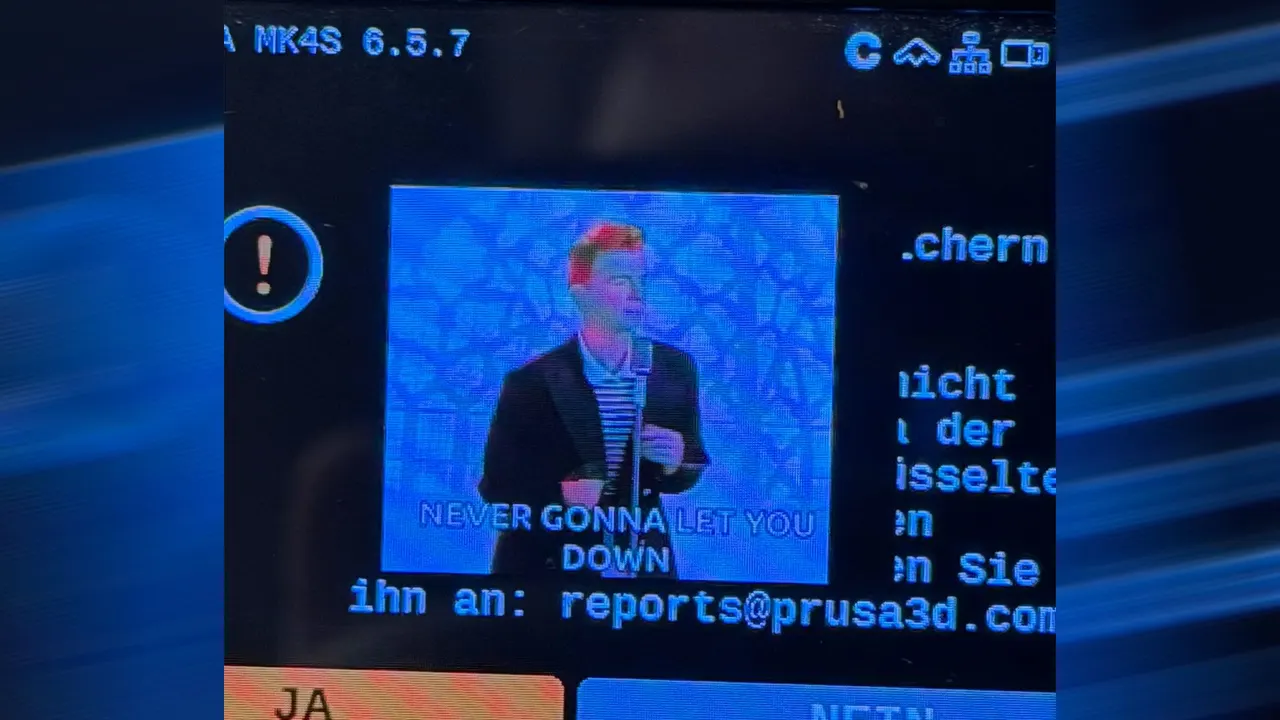
یک مهندس نرمافزار با استفاده از هوش مصنوعی Claude Opus ۳۳ آسیبپذیری در فریمور Prusa کشف کرد که اجازه اجرای کد از راه دور را میدهد. این باگها که شامل HeaP overflows و حمله DDoS میشد، قبل از خبر عمومی توسط پروسا اصلاح شد.
یانیک دیکسن، یک مهندس نرمافزار و معمار ابر مستقل، یک هفته خود را به حمله امنیتی به پرینتر سهبعدی Prusa MK4S اختصاص داد. او با بهرهگیری از مدل هوش مصنوعی Claude Opus ۴.۸ و ابزارهای Fuzzing، توانست یک آسیبپذیری اجرایی کد از راه دور (RCE) با نمره خطرات ۸.۱ را کشف کند.
در طی این test intensive، دیکسن حدود ۲۳ نقص نرمافزاری را شناسایی و مستند کرد. این نقصها شامل حملات نام فایل USB، سرریزهای پشته ناشی از فایلهای چاپ رمزگذاریشده نادرست و آسیبپذیریهای حمله انکار سرویس شبکه بود. او در یک ویدیوی طنزآمیز ثابت کرد که میتواند از طریق شبکه کد خود را روی کنترلر اصلی پرینتر اجرا کند که با پخش کردنتریلر موسیقی Rickroll منجر به «ریکرول» شدن دستگاه شد.
دیکسن نه تنها اهمیت سیاسی کشفیات خود را به اشتراک گذاشت، بلکه با همکاری پروسا یک پست وبلاگ به نام «Never gonna print you up!» منتشر کرد. خوشبختانه، تیم پروسا بهسرعت و حرفهای واکنش نشان داد و تمام آسیبپذیریها در نسخههای فریمور Buddy جدیدتر از ۷.۰.۰ وصلهگذاری شدند. این پاسخ سریع و مؤدبانه شرکت در برابر پژوهشگر، مورد تحسین جامعه فناوری قرار گرفت.
گزارش فارسی این خبر با کمک هوش مصنوعی و فقط بر اساس اطلاعات منتشرشده در منبع تهیه شده است.
دیدگاهها
دیدگاه شما پس از تأیید مدیر منتشر میشود. گفتوگوی فارسی و انگلیسی این خبر جداست.