
گوگل باتنت مخفی فعال روی ۱.۳ میلیون اندروید تیوی باکس را از کار انداخت
گروه اطلاعات تهدید گوگل موفق شد یک باتنت بزرگ به نام x.cpe را که روی بیش از ۱.۳ میلیون دستگاه اندروید تیوی گواهیشده فعال بود، متوقف کند. این بدافزار که توسط شرکت Videostrong Technology ساخته شده بود، توانسته بود با استفاده از تکنیکهای پنهانکاری از سیستمهای غربالگری گوگل عبور کند.
گروه اطلاعات تهدید گوگل اعلام کرد که توانسته یک باتنت عظیم به نام x.cpe را که در اوج فعالیت خود روی بیش از ۱.۳ میلیون دستگاه اندروید تیوی اجرا میشد، مسدود کند. نکته غیرمعمول در این میان این بود که این دستگاهها همگی باکسهای گواهیشده توسط گوگل بودند. گوگل دلیل عدم شناسایی این بدافزار در فرآیند غربالگری را استفاده از تکنیکهای پنهانکاری توسط شرکت Videostrong Technology مستقر در شنژن اعلام کرده است.
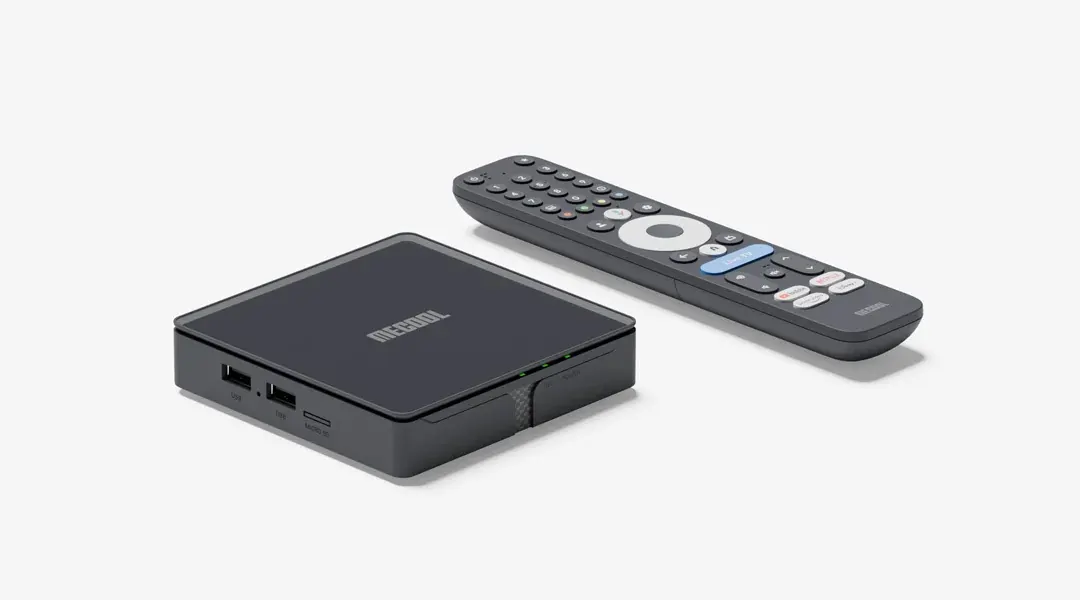
در یک پست وبلاگی تفصیلی، گروه اطلاعات تهدید توضیح میدهد که چگونه باتنت x.cpe به سرعت از یک دراپر تکمرحلهای به یک پلتفرم بدافزار ماولار سهمرحلهای تبدیل شد که دسترسی به آن به اشخاص ثالث فروخته میشد. سازندگان برای دسترسی به برنامهها و نشان تجاری گوگل ملزم به دریافت گواهینامه برای دستگاههای خود هستند، اما باکسهای آسیبدیده Videostrong که عمدتاً تحت برند MECOOL فروخته میشدند، با استفاده از یک بکدور توانستند پس از راهاندازی و آنلاین شدن دستگاهها، بدافزار را به صورت از راه دور نصب کنند.
پس از اتصال دستگاهها به اینترنت، یک اپلیکیشن استاب به نام x.cpe با سرور ارتباط برقرار میکرد. این پکیج قابلیت مخرب مستقلی نداشت، اما دسترسیهای سطح سیستمی لازم برای نصب ماژولهای بدافزار را فراهم میکرد. همچنین این برنامه پلیپروتکت را غیرفعال میکرد تا از شناسایی پکیجهای نصبشده جلوگیری شود.
گوگل دریافت که بیشتر این باکسها پروکسیهای مسکونی را برای هدایت حجم زیادی از ترافیکهای مخرب یا ماژولهای درگیر در کلاهبرداری تبلیغاتی اجرا میکردند. فروش دسترسی به این باتنت احتمالا کسبوکار بزرگی بوده است و Videostrong نیز دسترسی کاملاً آزادی به دستگاهها داشته است که به اپراتورها اجازه میداد دستورات ترمینال را اجرا کنند و صفحه نمایش را ضبط نمایند.
گزارش فارسی این خبر با کمک هوش مصنوعی و فقط بر اساس اطلاعات منتشرشده در منبع تهیه شده است.