
چگونه یک غلط املایی جلوی سرقت یک میلیارد دلاری را گرفت؟
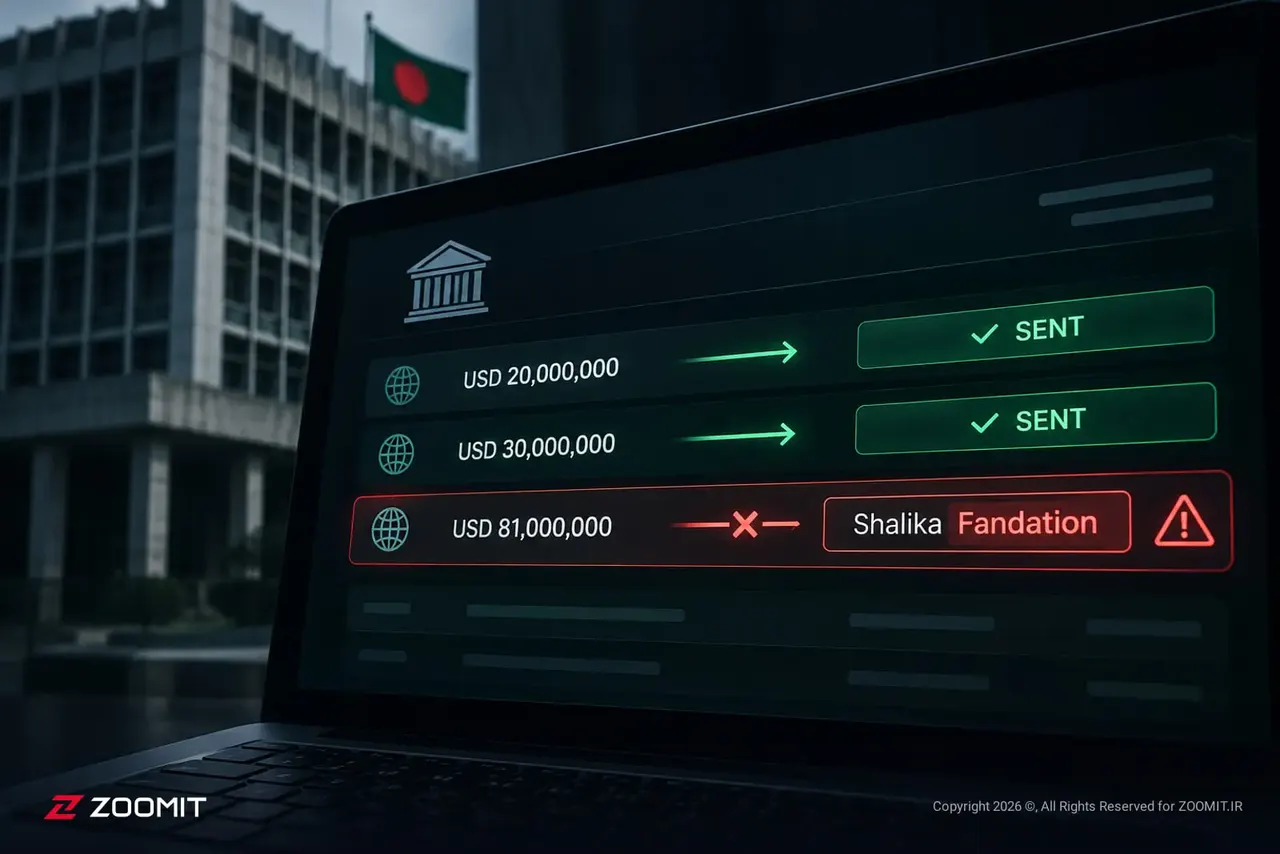
یک غلط املایی ساده در درخواست انتقال وجه آنلاین، مانع سرقت نزدیک به یک میلیارد دلار از بانک مرکزی بنگلادش شد.
نفوذگران سایبری با دسترسی غیرمجاز به سامانههای کامپیوتری بانک مرکزی بنگلادش، در آستانه ی سرقت نزدیک به یک میلیارد دلار بودند؛ اما نگارش نادرست یک واژه نقشه ی نهایی آنها را برهم زد.
مهاجمان با سرقت اطلاعات اعتباری ویژه، دهها دستور پرداخت جعلی را به مقصد بانک فدرال رزرو نیویورک ارسال کردند تا موجودی حساب این نهاد مالی را به حسابهای دیگری در سراسر جهان منتقل کنند.
به گزارش رویترز، هکرها توانستند در مراحل نخست، نزدیک به ۸۰ میلیون دلار را در قالب چهار تراکنش مجزا به حسابهایی در فیلیپین انتقال دهند. با وجود این موفقیت، پنجمین درخواست با مبلغ ۲۰ میلیون دلار به مقصد یک سازمان خیریه ی ساختگی در سریلانکا با مشکل مواجه شد؛ چون ارسالکننده واژه ی انگلیسی foundation را بهصورت fandation تایپ کرده بود و همین اشتباه توجه بانک واسط را جلب کرد.
بانک مرکزی بنگلادش، مقام مسئول در این نهاد مالی، گفت: «بانک سریلانکایی وجه را فورا پرداخت نکرد و ما موفق شدیم کل مبلغ را بازگردانیم.»
بانک واسط پس از مشاهده ی خطای املایی، خواستار تأیید مجدد تراکنش شد و همین وقفه به مقامات بنگلادشی فرصت داد تا از ادامه ی فرایند جلوگیری کنند. همزمان بررسی دیگر درخواستهای ارسالی نشان داد که نزدیک به ۳۶ تراکنش دیگر با مجموع عددی بین ۸۵۰ میلیون تا ۸۷۰ میلیون دلار در صف پردازش قرار داشت که فورا متوقف شدند.
وزیر دارایی بنگلادش، بانک فدرال رزرو نیویورک را مقصر این حادثه دانسته و از تصمیم دولت برای پیگیری موضوع در دادگاه بینالمللی خبر داده است. در واکنش به ادعاهای مطرحشده، سخنگوی بانک فدرال رزرو نیویورک با رد اتهامات گفت: «هیچ مدرکی مبنی بر تلاش برای نفوذ به سامانههای فدرال رزرو در ارتباط با این پرداختها یا بهخطر افتادن سامانههای ما وجود ندارد.»
سخنگوی بانک فدرال رزرو نیویورک اعلام کرد: «فدرال رزرو از زمان وقوع حادثه با بانک مرکزی همکاری داشته است و به ارائه ی کمکهای لازم ادامه خواهد داد.»