
کشف آسیبپذیریهای امنیتی در درایوهای رمزگذاریشده و ابزارهای مجهز به هوش مصنوعی
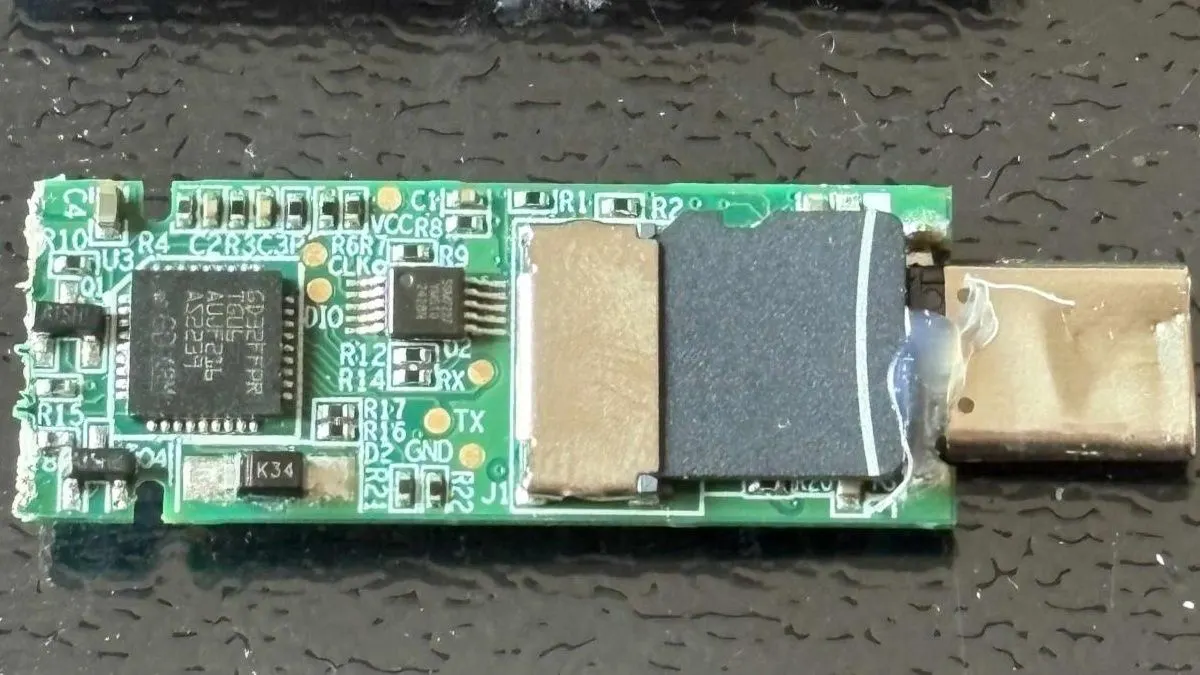
تحقیقات امنیتی نشان داد یک درایو اثر انگشت لنوو که به عنوان دستگاهی رمزگذاریشده فروخته میشد، در واقع تنها یک کارت SD معمولی است. بررسیهای بعدی با کمک هوش مصنوعی همچنین از وجود در پشتی و کلیدهای هاردکد شده در سایر محصولات ذخیرهسازی امن پرده برداشت.
پژوهشگر امنیت، زوشنگ لی، کشف کرد که درایو USB اثر انگشت Lenovo ThinkPlus FU100 که به عنوان دستگاهی با رمزگذاری AES-256 برای امنیت دادهها به فروش میرسد، در داخل خود تنها یک کارت SD ساده بدون رمزگذاری است و حسگر اثر انگشت تنها اتصال USB را فعال میکند. یک بررسی بعدی با استفاده از ابزارهای هوش مصنوعی و مهندسی معکوس نشان داد که محصولات ذخیرهسازی امن دیگر نیز دارای حسابهای پشتی یا اصطلاحاً درپشتی و کلیدهای رمزگذاری ثابت هستند.
این درایو و مدلهای مشابه پس از این افشاگری با توصیههای امنیتی مواجه شدند و لنوو از کاربران خواست تا برای بهروزرسانی سیستمافزار اقدام کنند. تحقیقات نشان داد برخی محصولات دیگر این شرکت نیز پسوردهای خود را به صورت متن ساده از طریق USB ارسال میکنند که این امر امنیت دادهها را به خطر میاندازد. لنوو در بهروزرسانیهای بعدی تلاش کرد این مشکلات را برطرف کند، اما این پرونده نشان داد که ادعاهای مربوط به امنیت سختافزاری گاهی جنبه بازاریابی دارد.
در همین حال، استفاده از ابزارهای برنامهنویسی مبتنی بر هوش مصنوعی مانند مدلهای OpenAI در فرآیندهای مهندسی معکوس رو به افزایش است. پژوهشگران با کمک این ابزار توانستند قفل حفاظتی و کلیدهای ثابت برخی از ابزارهای کپیرایت و رمزگذاری را در عرض چند دقیقه بشکنند. این یافتهها بار دیگر تأکید میکند که اعتبارسنجیهای سمت کاربر هرگز به طور کامل امن نیستند و نباید به سادگی به ادعاهای امنیتی سازندگان اعتماد کرد.
گزارش فارسی این خبر با کمک هوش مصنوعی و فقط بر اساس اطلاعات منتشرشده در منبع تهیه شده است.