
موزیلا و گوگل دهها آسیبپذیری امنیتی را در مرورگرهای فایرفاکس و کروم اصلاح کردند
شرکتهای موزیلا و گوگل بهروزرسانیهای امنیتی جدیدی را برای مرورگرهای فایرفاکس و کروم منتشر کردند که در مجموع بیش از ۲۰۰ آسیبپذیری را برطرف میکنند. فایرفاکس ۱۶۷ نقص امنیتی و کروم ۵۲ آسیبپذیری را رفع کردهاند که برخی از آنها بسیار خطرناک و بحرانی بودهاند.
کاربران مرورگرهای وب باید هرچه سریعتر نرمافزارهای خود را بهروزرسانی کنند تا در برابر آسیبپذیریهای امنیتی جدید محافظت شوند. موزیلا نسخه ۱۵۹ فایرفاکس را برای سیستمعاملهای مختلف منتشر کرده که شامل بسته اصلاحی برای ۱۶۷ نقص امنیتی است. از این تعداد، ۱۰۸ مورد در سطح خطرناک ارزیابی شدهاند و مابقی دارای شدت متوسط یا پایین هستند.
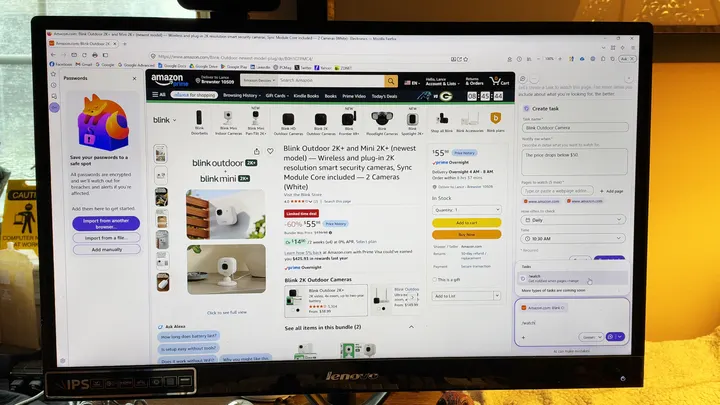
بسیاری از این موارد مشکلات مدیریت حافظه از نوع استفاده پس از آزادسازی (UAF) هستند که مهاجمان میتوانند از آنها برای از کار انداختن مرورگر یا اجرای کدهای مخرب بهرهبرداری کنند. تعدادی از این باگها همچنین مربوط به بخش سندباکس فایرفاکس هستند که به هکرها اجازه میدهد از این ناحیه حفاظتی عبور کنند. علاوه بر اصلاحات امنیتی، فایرفاکس ۱۵۹ ویژگیهای جدیدی مانند بهبود اشتراکگذاری در مک، دسترسی آسانتر به گذرواژهها در نوار کناری و پنجره هوشمند مبتنی بر هوش مصنوعی برای نظارت بر تغییرات وبسایتها را به همراه دارد.
در همین حال، گوگل نیز نسخههای جدید مرورگر کروم را برای ویندوز، مک و لینوکس عرضه کرده که ۵۲ آسیبپذیری امنیتی را برطرف میکند. از میان این موارد، چهار آسیبپذیری در سطح بحرانی و ۴۶ مورد در سطح خطرناک قرار دارند. آسیبپذیریهای بحرانی کروم نیز به مشکلات فساد حافظه و دور زدن سندباکس مربوط میشوند که میتوانند به اجرای کدهای مخرب منجر شوند.
نکته قابل توجه در گزارشهای امنیتی هر دو شرکت، اتکای فزاینده به ابزارهای هوش مصنوعی برای کشف و رفع این آسیبپذیریها است. موزیلا اعلام کرده که بخشی از این باگها توسط پژوهشگران OpenAI کشف شدهاند، در حالی که گوگل نیز سهم ابزارهای هوش مصنوعی شرکت Anthropic و OpenAI را در شناسایی چندین نقص امنیتی تایید کرده است.
گزارش فارسی این خبر با کمک هوش مصنوعی و فقط بر اساس اطلاعات منتشرشده در منبع تهیه شده است.