
هشدار سران Hugging Face: سایبری میتواند منابع باز را محدود کند
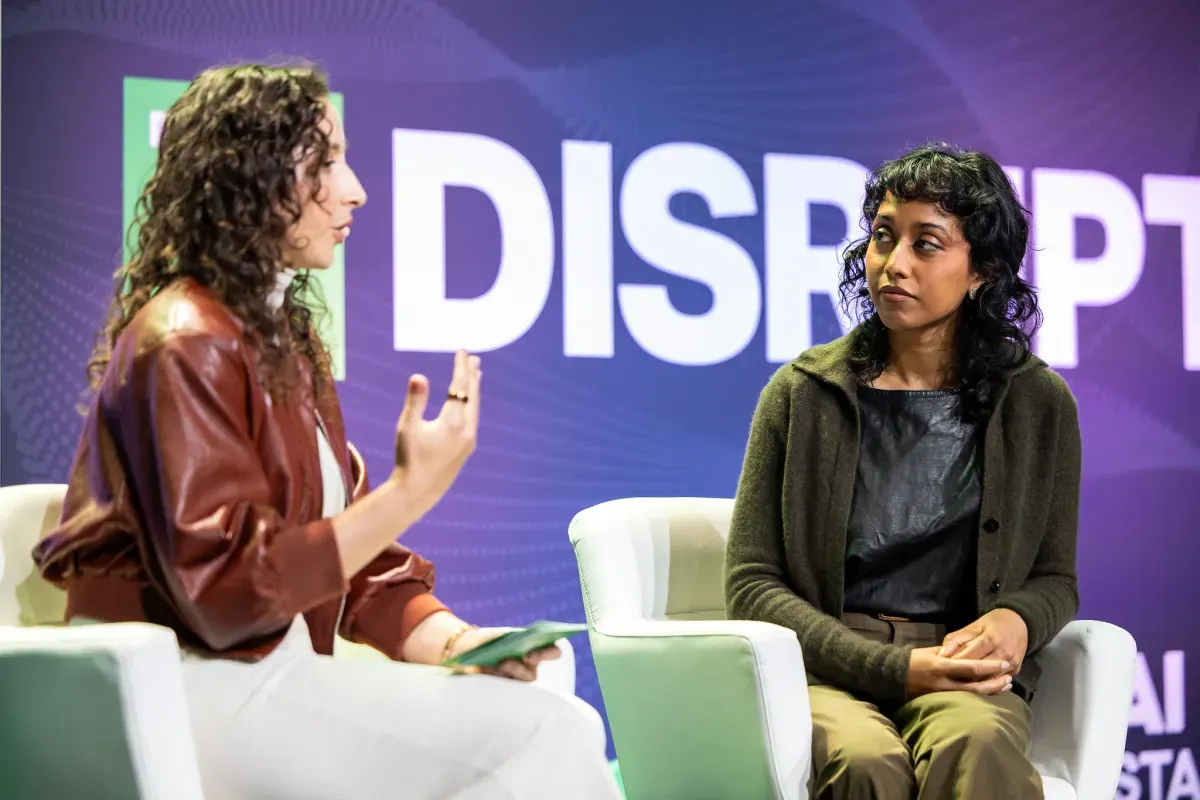
ایرن سولایمن از Hugging Face میگوید حملات سایبری میتواند به تشدید محدودیتهای امنیتی و کاهش دسترسی به منابع باز منجر شود. پس از لطف به OpenCode و Fireworks، مراقبت از زیرساختها برای جلوگیری از این اتفاق ضرورت دارد.
ایرن سولایمن، سیاستمدار ارشد و معاون سیاستگذاری Hugging Face، در اپیزود اخیر پادکست Equity هشدار داد که حملات سایبری رو به رشد میتواند مجبور به اعمال محدودیتهای امنیتی سختگیرانهتری را کند کند، که بر ارزش دسترسپذیری دسترسیپذیر برای توسعهدهندگان در سراسر جهان تأثیر میگذارد. او با اشاره به این واقعیت که آیا ویژگیهایی مانند «دروازههای باز و دادههای غنی» که ارزش واحدهای هوش مصنوعی باز را به روایت واقعی میرسانند، ممکن است آنها را آسیبپذیر در برابر هک کنند، این تهدید را برجسته میکند.
حملات اخیر مانند سرقت OpenCode در ماه اکتبر، که کلیدهای API جانبی کاربران را هدف گرفت و خسارات مالی وارد کرد، نمونههای اخیر حملههای سایبری به این حوزه هستند. همچنین حملاتی که در آنها شکارچیهای OpenAI به Hugging Face دسترسی پیدا کردهاند، نشان میده که بررسیهای امنیتی و دیتاسیتهای مهم در این پلتفرمها هدف تهاجمی هستند. علاوه بر این، استارتاپ زیرساختی Fireworks نیز اخیراً از دسترسی مهاجمان به وزنهای مدلها و اطلاعات فاکتورگیری مشتریان خود اطلاع داده است.
سولایمن تأکید میکند که «ترکیب» این ویژگیها Hugging Face را هدفی بیپایان برای مهاجمان قرار داده است. او هشدار داد که اگر بدون پیدایش تغییراتی در رویکرد امنیت، یک ریسک «بستهشدن واقعاً منبع باز» در زمانی که پشتیبانی عمومی زیادی وجود دارد، وجود دارد.
Hugging Face فعلاً در تلاش است تا با ارتقای ابزارهای پایش (Monitoring)، حمله را شناسایی و جلوگیری کند. سولایمن توضیح داد که توکنهای دسترسی مدیری (Admin Access Tokens) که بخشی از دسترسی بهتر به گروِ آژنتهای OpenAI بودند، اکنون با فرکانس بالاتری چرخش (Rotate) میشوند و کنترلهای شبکه سختگیرانهتری نیز اعمال شده است. این رویکرد به این معنی است که توکنهای دزدیدهشده برای مدت کوتاهتری اعتبار دارند.
در همین حال، GitHub نیز در حال مقابله با مهاجمانی است که کد مخرب را به پروژههای open-source تزریق میکنند تا بدافزار را پخش کنند. برای قویتر کردن امنیت، GitHub الزامات امنیتی بیشتری برای انتشار بستههای نرم افزاری (نرمافزارهای نرمافزاری) به npm registry اعمال کرده و اعتبارسنجی توکنهای قدیمیتر را لغو کرده است. زک اشتایندلر، مهندس امنیت زنجیره تأمین نرمافزار در GitHub، عنوان کرد که امنیت باید در کشف رفتار مشکوک و توانایی مهار آن سرمایهگذاری کند، نه اینکه بهعنوان محدودکننده عملکرد عمل کند. این روشها شامل تمام حسابها و روشهای دسترسی میشوند و مستقل از شخصیت فرد حاضر است.
گزارش فارسی این خبر با کمک هوش مصنوعی و فقط بر اساس اطلاعات منتشرشده در منبع تهیه شده است.
دیدگاهها
دیدگاه شما پس از تأیید مدیر منتشر میشود. گفتوگوی فارسی و انگلیسی این خبر جداست.