
مقایسه ایجنتهای امنیتی هوش مصنوعی شرکتهای آنتروپیک، اوپنایآی، کلادفلر و گوگل
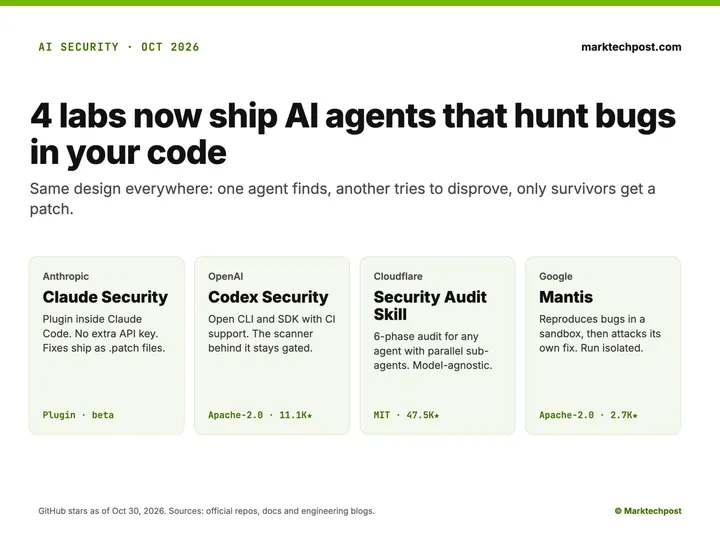
شرکتهای بزرگ فناوری ایجنتهای هوش مصنوعی جدیدی را برای شناسایی آسیبپذیریهای امنیتی در کدهای منبع ارائه دادهاند. این ابزارها از الگوی مشترکی پیروی میکنند که در آن یک ایجنت خطاها را پیدا کرده و ایجنت دیگری آنها را راستیآزمایی میکند.
شرکتهای آنتروپیک، اوپنایآی، کلادفلر و گوگل هر یک ایجنتهای هوش مصنوعی جدیدی را برای کشف باگهای امنیتی در کدهای منبع عرضه کردهاند. بررسی مستندات و جزئیات فنی این ابزارها نشان میدهد که هر چهار ابزار بر روی یک الگوی طراحی واحد همگرا شدهاند؛ به این صورت که یک ایجنت اشکال را پیدا میکند، ایجنت دیگری تلاش میکند آن را رد کند و تنها موارد تاییدشده اصلاح میشوند. تفاوت اصلی میان این ابزارها در محل اجرا، میزان دسترسی و سطح اثبات مورد نیاز آنها است.
انگیزه اصلی شرکتها برای توسعه این ابزارها، کاهش میزان هشدار دهنده خطاهای نادرست در اسکنرهای قدیمی است. اسکنرهای سنتی مبتنی بر هوش مصنوعی گاهی نرخ خطای بالایی دارند که بررسی آنها برای انسان زمانبر است. با جداسازی وظایف و استفاده از اعتبارسنجیهای مستقل، دقت کار افزایش مییابد. به عنوان مثال، ابزار Claude Security در محیط Claude Code اجرا میشود و گزارشهای ساختاریافتهای ارائه میدهد. شرکت اوپنایآی نیز Codex Security را به صورت ابزار خط فرمان و کیت توسعه نرمافزار معرفی کرده است.
در همین حال، کلادفلر مهارت ممیزی امنیتی خود را با مجوز MIT عرضه کرده که با هر ایجنت کدنویسی سازگار است. گوگل نیز ابزار Mantis را به همراه مجموعهای از قابلیتهای بررسی امنیتی منتشر کرده که قابلیت بازسازی باگها در محیط ایزوله را دارد. علاوه بر این چهار شرکت بزرگ، دهها ابزار و پلتفرم دیگر نیز در سال جاری میلادی عرضه شدهاند که روند خودکارسازی کشف و اصلاح آسیبپذیریها را در صنعت نرمافزار تسریع میکنند.
گزارش فارسی این خبر با کمک هوش مصنوعی و فقط بر اساس اطلاعات منتشرشده در منبع تهیه شده است.