
«حمله هستهای، از خانه خارج نشوید»؛ هشدارهای جعلی در اوکراین و روسیه در پی هک سامانه اطلاعرسانی
«حمله هستهای، از خانه خارج نشوید»؛ هشدارهای جعلی در اوکراین و روسیه در پی هک سامانه اطلاعرسانی
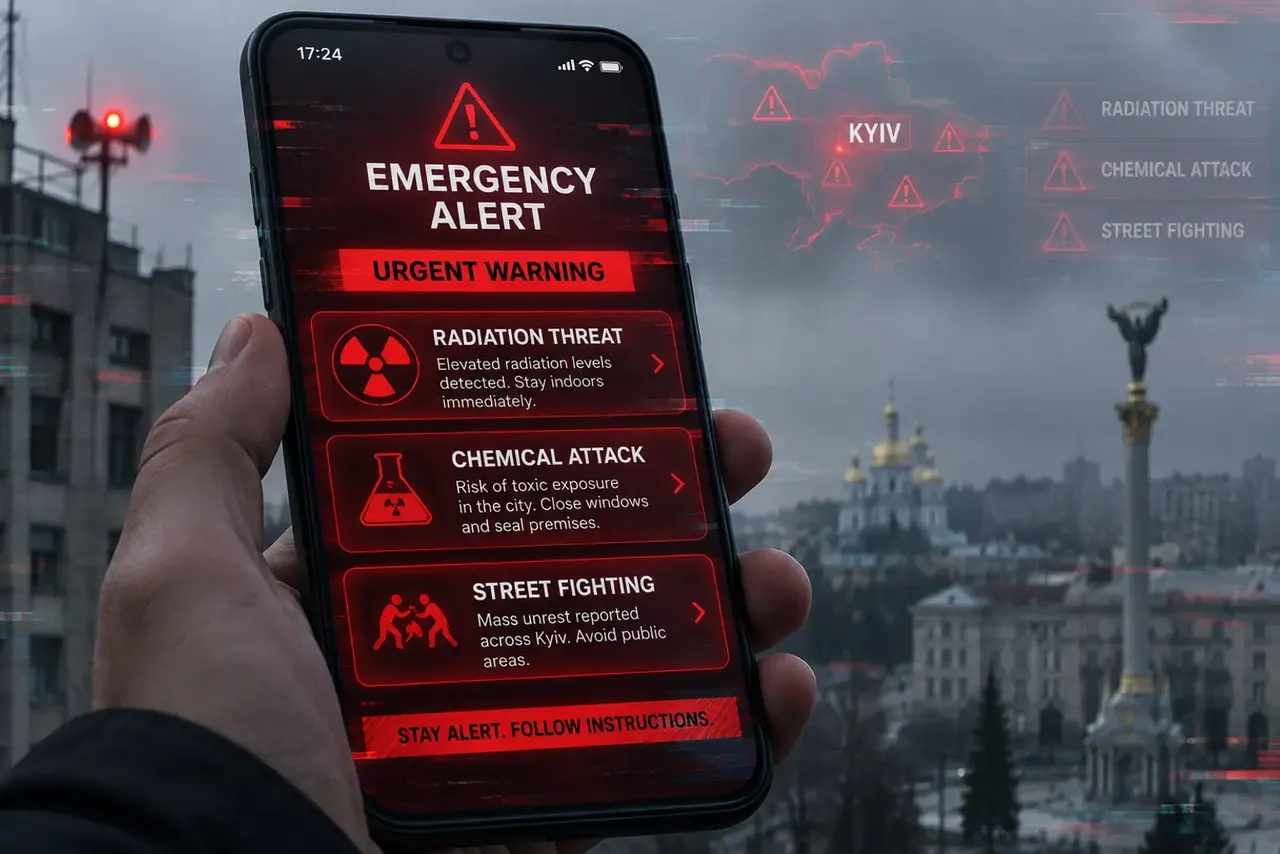
پیامهای جعلی درباره ی خطر تشعشعات رادیواکتیو، حمله ی شیمیایی و نبرد خیابانی، اعتبار سامانه ی هشدار اوکراین و روسیه را هدف گرفتند.
ساکنان کییف روز یکشنبه با رشتهای از هشدارهای اضطراری روبهرو شدند که از خطر تشعشع، حمله ی شیمیایی و حتی درگیری خیابانی خبر میدادند. پیامها از مردم میخواستند از خانه خارج نشوند، اما نیروی هوایی اوکراین کمی بعد اعلام کرد هیچ تهدید پرتوزایی وجود ندارد و سامانه ی رسمی هشدار حمله ی هوایی احتمالا تحت نفوذ قرار گرفته است.
بر اساس گزارش فاکس نیوز، مقامهای اوکراینی گفتند هشدارهای اضطراری جعلی روز یکشنبه از طریق اپلیکیشن رسمی منتشر شدند.
ساعاتی بعد، اتفاق مشابهی در روسیه هم رخ داد و هکرها با نفوذ به سامانه ی اطلاعرسانی، پیام جعلی حمله ی هستهای برای مردم ارسال کردند.
یکی از اعلانها با لحنی دستوری میگفت: «در کییف هشدار خطر تشعشع صادر شده است. از خانه خارج نشوید!» پیام دیگری نیز از «هشدار حمله ی شیمیایی» سخن میگفت و همان توصیه ی ماندن در فضای بسته را تکرار میکرد.
دامنه ی اختلال به اعلانهای متنی محدود نماند. نقشه ی آنلاین عمومی هشدارهای هوایی، کییف و چند منطقه ی دیگر را در وضعیت هشدار هستهای نشان داد. اپلیکیشن همچنین پیامهای نادرستی درباره ی موشک فراصوت اورشنیک روسیه و وقوع نبرد خیابانی در پایتخت اوکراین منتشر کرد.
بلندگوهای خیابانی نیز یک پیام ضبطشده را پخش کردند که از مردم میخواست تدابیر احتیاطی را رعایت کنند. ترکیب اعلان موبایلی، نقشه ی آنلاین و پیام صوتی خیابانی باعث شد اطلاعات جعلی از چند مسیر در دسترس شهروندان قرار گیرد.
حمله سایبری همزمان در روسیه
رویداد کییف تنها اختلال گزارششده در سامانههای هشدار منطقه نبود. وزارت شرایط اضطراری روسیه بامداد دوشنبه اعلام کرد اپلیکیشن موبایلی آن با یک «حمله ی سایبری گسترده» روبهرو شده و مهاجمان توانستهاند اطلاعات جعلی برای مردم بفرستند.
بیانیه ی وزارتخانه که در تلگرام انتشار یافت، میگفت: «توجه! اپلیکیشن موبایلی وزارت شرایط اضطراری روسیه هدف یک حمله ی سایبری گسترده قرار گرفته و مهاجمان از طریق آن اطلاعات نادرست برای مردم ارسال کردهاند.» مقامهای روسیه در متن منتشرشده هویت مهاجمان یا جزئیات فنی رخنه را اعلام نکردند.
نزدیکی زمانی دو رخداد بهتنهایی ارتباط عملیاتی میان آنها را ثابت نمیکند. با وجود شباهت روشها، دادههای منتشرشده برای تعیین منشأ مشترک، شیوه ی دسترسی مهاجمان یا میزان دقیق نفوذ کافی نیستند. وجه مشترک هر دو ماجرا استفاده از کانالهای رسمی برای انتشار اطلاعات اضطراری جعلی بود؛ روشی که میتواند تشخیص پیام معتبر را در لحظه ی بحران دشوار کند.
هنوز روشن نیست مهاجمان مستقیما به زیرساخت مرکزی اپلیکیشن دسترسی یافتهاند، حسابهای مدیریتی را تصرف کردهاند یا از مسیر دیگری پیامها را وارد شبکه کردهاند. نقش بلندگوهای خیابانی و علت نمایش هشدار هستهای در چند منطقه نیز به توضیح فنی بیشتری نیاز دارد.